Validación de entrada
Se verifican esquema, rango y dimensionalidad del tensor. Las entradas fuera de distribución se descartan antes de alcanzar el modelo. El filtro añade entre 8 y 15 ms por petición.
Ver normas de control
Markdex · Observatorio de ciberseguridad en ML
Un modelo no es el perímetro. La superficie de ataque de un sistema de ML abarca datos de entrenamiento, artefactos de build, endpoints de inferencia y pipelines de despliegue. Cada elemento opera con permisos, cuotas y latencias medibles.
Vectores auditados
5 rutas
Capas de control
4 niveles
Ventana de detección
≤ 4 h
Superficie de ataque
Un sistema de machine learning rara vez falla por el modelo: falla por el borde. La inferencia expone un endpoint HTTP que recibe tensores; el entrenamiento consume datasets que llegan desde buckets, colas y APIs de terceros. Entre ambos extremos se desplazan artefactos —pesos, tokenizadores, configuraciones y dependencias—. Cada salto de ese recorrido añade un punto de entrada con credenciales propias.
La superficie se mide en objetos accesibles, no en intenciones. Un bucket con listado público, un notebook con token de larga duración o una imagen de contenedor sin firma son rutas válidas para un atacante. El coste de explotación baja cuando el pipeline no aplica mínimo privilegio y reutiliza la misma cuenta de servicio para leer datos y publicar modelos en producción.
El inventario es el primer control. Sin un registro de qué artefacto corre en qué nodo y con qué permisos, cualquier respuesta ante incidentes se convierte en reconstrucción manual. Los marcos de referencia publicados en estándares técnicos de IA describen ese inventario como requisito mínimo de trazabilidad.
01 · Envenenamiento de datos: inserción de muestras manipuladas en el dataset. Una tasa de contaminación del 0,5 % puede desplazar la frontera de decisión en clasificadores lineales.
02 · Ejemplo adversario: perturbación de entrada con norma L-inf pequeña que fuerza una predicción errónea con alta confianza.
03 · Extracción de modelo: consultas masivas al endpoint de inferencia para reconstruir el comportamiento del modelo y sus umbrales.
04 · Cadena de suministro: dependencia o peso alterado en el registro de artefactos, ejecutado con los permisos del pipeline.
05 · Fuga por memoria: residuos de datos de entrenamiento recuperables desde el modelo o desde los logs de inferencia.
Capas de defensa
Cada capa procesa la petición antes de que llegue a la siguiente y devuelve un veredicto binario: pasa o se bloquea. El diseño en serie mantiene el coste acotado, porque el filtro más caro solo se ejecuta sobre el tráfico que superó los anteriores.
Se verifican esquema, rango y dimensionalidad del tensor. Las entradas fuera de distribución se descartan antes de alcanzar el modelo. El filtro añade entre 8 y 15 ms por petición.
Ver normas de controlTokens de corta duración por cliente, rotación automática y límite de consultas. La cuota de inferencia es la primera defensa contra la extracción de modelo por fuerza bruta.
Leer sobre roles y controlCada peso y cada imagen de contenedor se firma y se verifica con hash antes del despliegue. Un artefacto sin firma válida nunca llega a un nodo de producción.
Abrir auditoría y cumplimientoSe registra la distribución de confianza y la deriva respecto a la línea base. Una caída brusca de entropía en las predicciones indica manipulación o consulta automatizada.
Ver metodología de evaluaciónModelo de amenazas
El modelo de amenazas se organiza por fase del ciclo de vida, no por tipo de atacante. En entrenamiento el riesgo es la integridad del dataset; en despliegue, la del artefacto; en operación, la del endpoint. Cada fase tiene un periodo de exposición distinto y un coste de detección distinto.
Exposición: buckets y colas. Control: firma de lote y validación de procedencia. Ventana de detección: 24 h.
Directrices de ética digitalExposición: registro de artefactos y runners de CI. Control: reproducibilidad del build y escaneo de dependencias.
ISO/IEC 42001: requisitosExposición: API pública. Control: cuotas, autenticación y filtro adversario en serie. Ventana de detección: 4 h.
Artículos técnicos de IA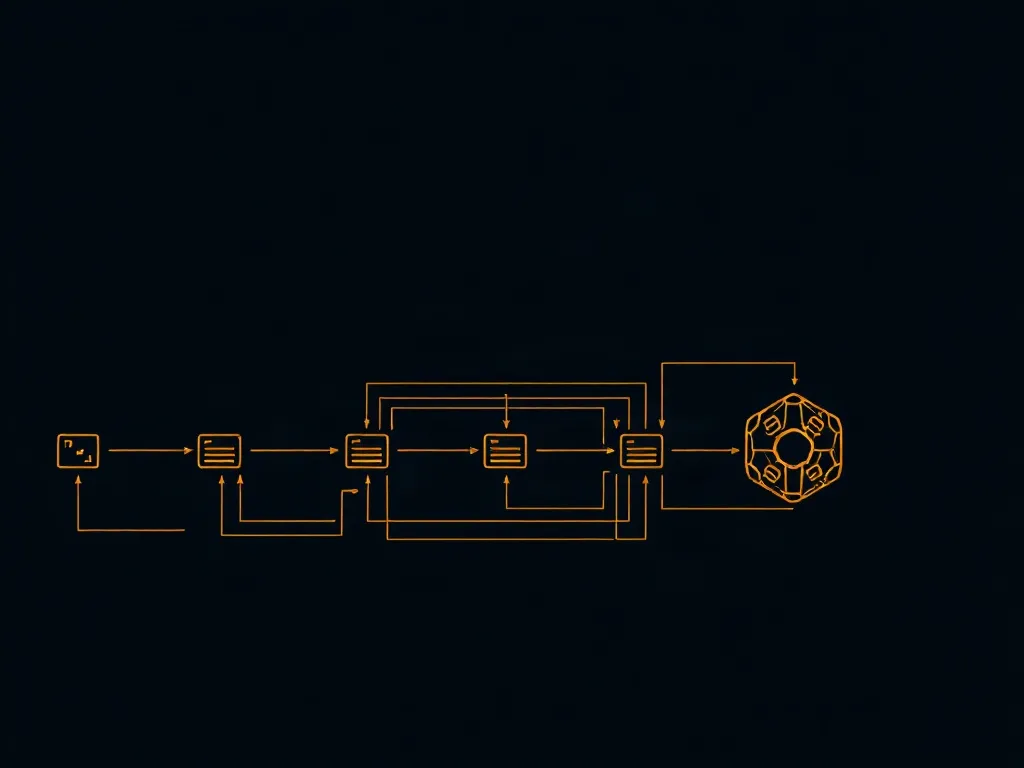
Endurecimiento
Seis verificaciones ejecutables antes de habilitar tráfico real. Si una falla, el despliegue se detiene: el pipeline no admite excepciones manuales.
Monitorización
Un control sin métrica no se puede operar. Estas cuatro magnitudes se publican cada minuto desde el proxy de inspección y el registro de artefactos, y alimentan las alertas del turno de guardia.
≤ 50 ms
Coste máximo de los filtros de inspección sobre el total de la petición.
100 %
Ningún artefacto sin firma válida puede entrar en el clúster de producción.
4 h
Tiempo objetivo entre la anomalía en la distribución de entrada y la alerta.
< 1 %
Umbral de bloqueo admisible para no degradar el servicio legítimo.
Estas cifras se contrastan con los criterios descritos en la metodología de evaluación y con los requisitos de ISO/IEC 42001.